
 Nilsu Çakıroğlu
PHP2Shell alarmı: Güvenlik açığı verilerin sızdırıldığı anlamına gelir mi?
PHP2Shell güvenlik açığı tartışmaları beraberinde getirdi. Doç. Dr. Berk Çaycı ve SODİMER Başkanı Prof.Dr. Levent Eraslan; güvenlik açığı ile veri ihlali arasındaki farkı, e-Devlet güvenliğini, yapay zekâ destekli dolandırıcılıkları ve alınacak önlemleri anlattı.
Nilsu Çakıroğlu Giriş Tarihi: Güncelleme Tarihi:
PHP sistemlerinde tespit edilen iki kritik güvenlik açığı, sunucularda uzaktan kod çalıştırılmasına ve hassas verilere erişilmesine imkân tanıyabiliyor. Ancak uzmanlar, güvenlik açığının tespit edilmesiyle kişisel verilerin sızdırılmasının aynı şey olmadığına dikkat çekiyor.
Doç. Dr. Berk Çaycı, dijital mahremiyet ve bilgi kirliliği konusunda uyarırken SODİMER Başkanı Prof.Dr. Levent Eraslan, kişisel verilerin dolandırıcılıkta nasıl kullanılabileceğini, yapay zekânın riski nasıl artırdığını ve vatandaşların alabileceği önlemleri Takvim.com.tr'de anlattı.
PHP2SHELL ALARMI: KİŞİSEL VERİLER NE KADAR GÜVENDE?
Dijital sistemlerde ortaya çıkan güvenlik açıkları, yalnızca bilgisayarları ve internet sitelerini değil, bu sistemlerde işlenen kişisel verileri ve kullanıcıların dijital dünyaya duyduğu güveni de ilgilendiriyor. İnternet sitelerinin altyapısında yaygın biçimde kullanılan PHP programlama dilinde tespit edilen ve "PHP2Shell" olarak adlandırılan iki kritik güvenlik açığı, kamuoyunda "verilerimiz sızdırıldı mı?" sorusunu ve dijital mahremiyet tartışmalarını yeniden gündeme taşıdı.
Güncelleme sürecinde yalnızca sunucuda kurulu PHP sürümünün kontrol edilmesi yeterli olmayabilir. Düzeltmenin internet hizmetini fiilen çalıştıran bileşene uygulandığının ve ilgili servislerin güncel sürümü kullandığının da doğrulanması gerekiyor. Destek dışı sürümleri kullanan sistemlerde ise yazılım sağlayıcısının güvenlik duyuruları incelenerek uygun yamanın uygulanması veya desteklenen bir sürüme geçilmesi önem taşıyor.
PHP projesinin 21 Ekim 2026'da yayımladığı güvenlik güncelleştirmeleriyle açığı 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerinde kapattı.
Ancak uzmanlar, teknik bir güvenlik açığının varlığı ile gerçekleşmiş bir veri ihlali arasındaki çizginin net çekilmesi gerektiğine dikkat çekiyor. İstanbul Ticaret Üniversitesi İletişim Fakültesi Öğretim Üyesi Doç. Dr. Berk Çaycı ile Sosyal Medya ve Dijital Güvenlik Eğitim Araştırma Merkezi (SODİMER) Başkanı Levent Eraslan, PHP2Shell üzerinden dijital mahremiyetin sınırlarını, e-Devlet algısını, yapay zekâ destekli dolandırıcılıkları ve kurumsal sorumlulukları değerlendirdi.
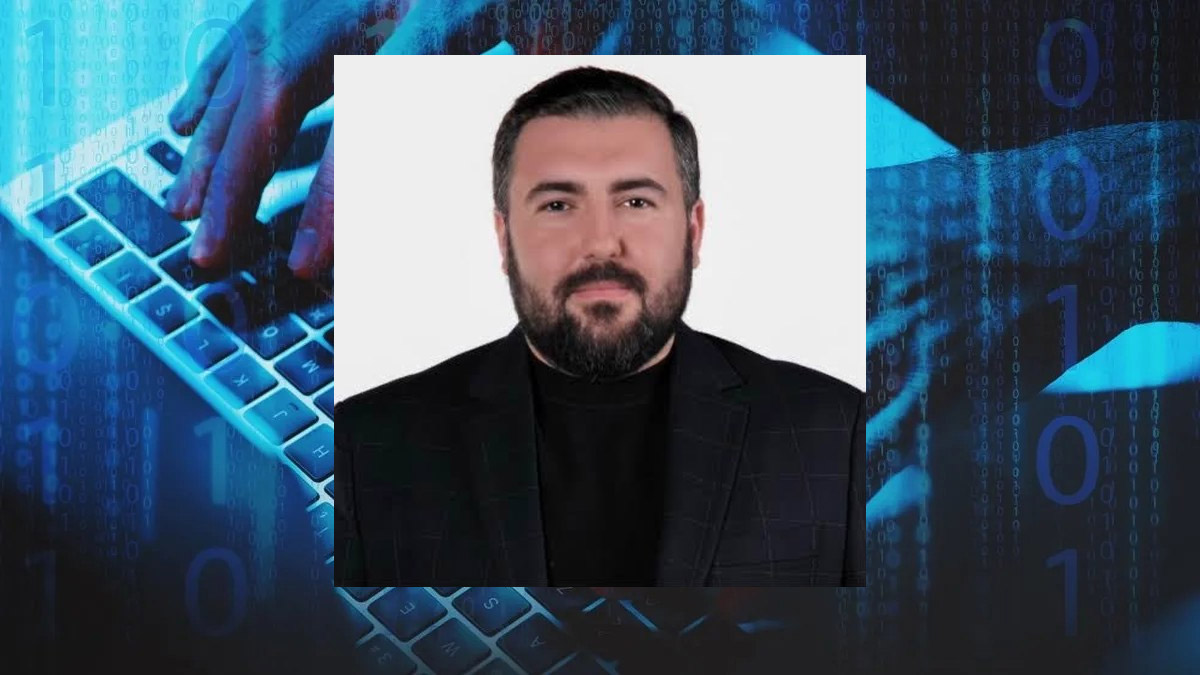 İstanbul Ticaret Üniversitesi İletişim Fakültesi Öğretim Üyesi Doç. Dr. Berk Çaycı.
"GÜVENLİK AÇIĞININ BULUNMASI VERİLERİN SIZDIRILDIĞI ANLAMINA GELMEZ"
Doç. Dr. Berk Çaycı, PHP2Shell gibi güvenlik açıklarının teknik bir risk oluşturduğunu ancak bu durumun doğrudan gerçekleşmiş bir veri ihlali gibi sunulmaması gerektiğini vurguladı. Çaycı, dijital mahremiyetin bireylerin kişisel verilerinin hangi amaçla toplandığını, nasıl işlendiğini ve nerede saklandığını kontrol edebilme hakkı olduğunu belirterek şunları söyledi:
"Kişisel veri denildiğinde yalnızca bireylere ait veriler anlaşılabilmektedir. Ancak bireylerin dijital ortamlardaki kimlikleri de tıpkı fiziksel ortamdaki gibi toplumsal ilişkilerini ve çeşitli hizmetlere erişimlerini şekillendirmektedir. Bu noktada güvenlik zafiyetini yalnızca teknik bir sorun olarak değerlendirmek hata olacaktır.
Dijital mahremiyet ve kişisel verilerin korunması, bireylerin dijital ortamlarda kendilerine ilişkin kişisel verilerin hangi amaçlarla kullanıldığını, nasıl toplandığını, işlendiğini, saklandığını ve paylaşıldığını bilme ve tüm bunlar üzerinde kontrol sahibi olabilme hakkını ifade etmektedir. Bu nedenle bir sistemde güvenlik açığının tespit edilmesi, mutlaka o sistemin saldırıya uğradığı anlamına gelmez. Güvenlik açığının tespit edilmesi ile veri ihlali konuları birbiriyle karıştırılmamalıdır. Bu karışıklık, vatandaşların gereksiz endişeye kapılmasına ve güvenlikle ilgili tehditlerin doğru değerlendirilmesinin zorlaşmasına neden olabilmektedir.
Dijital güvenliğe ilişkin kamusal iletişimde olası risklerle doğrulanmış olayların birbirinden ayrılması gerekir. Çünkü dijital mahremiyetin korunması kadar kamuoyunun mevcut riskler ve karşılaşılabilecek tehditler konusunda doğru ve güvenilir bilgiye erişebilmesi de önemlidir."
SODİMER Başkanı Levent Eraslan da açığın ciddiyetine dikkat çekmekle birlikte panik yapılmaması gerektiğinin altını çizdi:
"Bu güvenlik açığının bulunması, her vatandaşın kişisel verilerinin sızdırıldığı anlamına gelmez. Bir vatandaşın kimlik, telefon veya banka bilgilerinin gerçekten ele geçirilip geçirilmediği, ilgili sistemin açık karşısındaki durumuna ve teknik olay incelemesine bağlıdır. Paniğe değil, teknik kontrole ve hızlı güvenlik güncellemelerine ihtiyaç vardır."
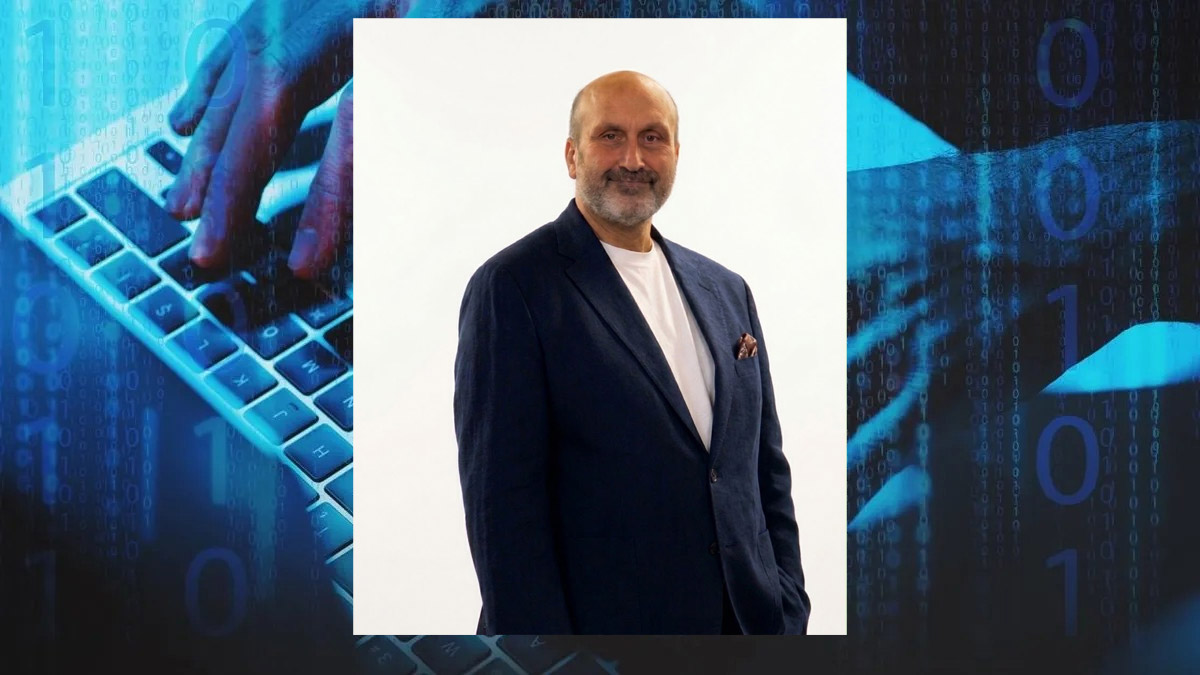 SODİMER Başkanı Prof. Dr. Levent Eraslan.
E-DEVLET VE KAMU HİZMETLERİNDE DEZENFORMASYON TEHLİKESİ
Dijital kamu hizmetlerinin kullanımının yaygınlaşmasıyla birlikte sosyal medyada yayılan dezenformasyonun toplumsal kaygıyı tırmandırdığına işaret eden Doç. Dr. Berk Çaycı, vatandaşlara ve kurumlara düşen görevleri aktardı:
"e-Devlet uygulamaları günümüzde her yaştan vatandaşın kamu kurumlarıyla olan ilişkilerinde önemli dönüşümler meydana getirmektedir. Bu işlemlerin hızlı ve pratik bir biçimde gerçekleştirilmesi, kamusal hizmetlere erişimi kolaylaştırırken kişisel verilerin güvenliğine ilişkin beklentileri de artırmaktadır. Bu nedenle konunun teknik boyutlarının yanı sıra kamuoyunun güven duygusu üzerindeki etkileriyle de ele alınması gerekir.
Vatandaşların benimsemesi gereken yaklaşım, ne her iddiayı doğru kabul etmek ne de olası güvenlik risklerini göz ardı etmek olmalıdır. Özellikle sosyal medya platformlarında dolaşıma giren iddialar, çok kısa bir süre içinde geniş kitlelere ulaşarak toplumsal kaygıyı artırabilmektedir. Dezenformasyon yalnızca yanlış bilgi üretmekle sınırlı değildir; aynı zamanda kurumlara duyulan güvenin sarsılmasına da neden olabilmektedir.
Dijital güvenlik konusunda vatandaşların bilinçli davranması ve güvenilir kaynaklar üzerinden doğrulama yapması oldukça önemlidir. Resmî açıklamaların dikkate alınması da bu sürecin önemli bir parçasıdır. Kurumların ise zamanında, açık ve doğrulanabilir bilgilendirme yapması gerekir. Dijital kamu hizmetlerine duyulan güven, kurumların kriz dönemlerindeki iletişim biçimleriyle şekillenmektedir."
KİŞİSEL VERİLER BİRLEŞTİRİLDİĞİNDE HEDEFLİ DOLANDIRICILIK BAŞLIYOR
Farklı kaynaklardan elde edilen verilerin bir araya getirilmesinin kişileri dolandırıcılık karşısında savunmasız bıraktığı uyarısında bulunan uzmanlar, sosyal mühendislik tehlikesine dikkat çekti.
Çaycı'ya göre telefon numarası, adres ve sosyal medya paylaşımları gibi bilgiler, aile ilişkileri, iş hayatı ve alışveriş alışkanlıklarına ilişkin verilerle birleştirildiğinde kişiler hakkında ayrıntılı profiller oluşturulabiliyor. Bu profiller, yalnızca kişiyi tanımak için değil, ona özel senaryolar hazırlayarak kararlarını etkilemek amacıyla da kullanılabiliyor. Saldırganlar, kişisel bilgileri kullanarak kişileri hassas verilerini paylaşmaya, zararlı bağlantılara yönelmeye veya para transferi yapmaya ikna edebiliyor.
SODİMER Başkanı Levent Eraslan da sürecin dolandırıcılıktaki karşılığını şu sözlerle açıkladı:
"Siber suçlular için kişisel veriler, dolandırıcılığın inandırıcılığını artıran bir araçtır. Adınızı, telefon numaranızı, çalıştığınız kurumu veya geçmiş işlemlerinizi bilen biri, size sıradan bir yabancıdan gelmiş gibi görünmeyen bir mesaj gönderebilir.
Örneğin saldırgan, kendisini banka görevlisi, kamu kurumu çalışanı veya kargo şirketi temsilcisi olarak tanıtabilir. Gerçek bilgiler kullanıldığında vatandaşın karşısındaki kişinin güvenilir olduğuna inanma ihtimali artabilir. Ardından şifre, doğrulama kodu veya para transferi talep edilebilir.
Buradaki temel tehlike, veri sızıntısının tek başına bir güvenlik sorunu olarak kalmaması; başka verilerle birleştirilerek hedefli dolandırıcılığa dönüşmesidir. Kişisel veriler ne kadar ayrıntılıysa saldırganın kişiye özel bir senaryo oluşturması da o kadar kolaylaşabilir."
YAPAY ZEKÂ RİSKİ KATLIYOR: "SESİ TANIDIK OLSA BİLE TEYİT EDİN"
Gelişen yapay zekâ teknolojilerinin dolandırıcılık senaryolarını daha gerçekçi kıldığını belirten Levent Eraslan, şu uyarılarda bulundu:
"Yapay zekâ, dolandırıcılığı daha hızlı, daha kişiselleştirilmiş ve daha inandırıcı hâle getirebiliyor. Eskiden yazım hatalarıyla dolu, kolay fark edilen sahte mesajlarla karşılaşırken bugün düzgün bir Türkçeyle hazırlanmış, kişinin adı ve özel bilgileri kullanılarak oluşturulmuş mesajlar görebiliyoruz.
Dahası, yapay zekâ araçları ses taklidini, sahte görüntü üretimini ve kişiye özel senaryolar hazırlanmasını kolaylaştırabiliyor. Bir saldırgan, ele geçirdiği bilgilerden yararlanarak kişinin ailesini, işini veya finansal kaygılarını hedef alan bir dolandırıcılık girişiminde bulunabilir.
Bu nedenle artık yalnızca gördüğümüze ve duyduğumuza güvenemeyiz. Telefonla arayan kişinin sesi tanıdık olsa bile kimliğini doğrulamalıyız. Para transferi, şifre veya doğrulama kodu isteyen talepleri başka bir iletişim kanalından teyit etmeliyiz.
Yapay zekâ dolandırıcılığı güçlendirebilir; ancak asıl tehlike, kişisel verilerin kötü niyetli kişilerin eline geçmesiyle teknolojinin birleşmesidir."
ŞÜPHELİ DURUMDA NE YAPILMALI? ADIM ADIM GÜVENLİK PROTOKOLÜ
Eraslan, bir veri sızıntısından veya şüpheli işlemden kuşkulanılması durumunda atılması gereken adımları sıraladı:
Bağlantılara tıklamayın: Şüpheli mesajlardaki linklere tıklanmamalı, verilen telefon numaraları doğrudan aranmamalıdır.
Şifreleri güvenli cihazdan değiştirin: Hesabın ve aynı şifrenin kullanıldığı diğer tüm platformların parolaları yenilenmelidir.
Çok aşamalı doğrulamayı açın: İki aşamalı doğrulama etkinleştirilmeli, açık oturumlar kapatılmalıdır.
Bankaya başvurun: Banka hesaplarında şüpheli işlem varsa derhal bankayla iletişime geçilmeli.
Kolluk birimlerine başvurun: Duruma göre delil niteliğindeki mesajlar saklanarak kolluk birimlerine ve Kişisel Verileri Koruma Kurumu'na (KVKK) bildirim yapılmalıdır.
Eraslan, kullanıcıların her hesap için farklı ve güçlü parolalar tercih etmesini, mümkün olduğunda geçiş anahtarları veya çok faktörlü kimlik doğrulama yöntemlerinden yararlanmasını önerdi. Banka ve e-posta hesaplarının düzenli kontrol edilmesi, açık oturumların gözden geçirilmesi ve telefon üzerinden parola ya da doğrulama kodu paylaşılmaması da temel önlemler arasında bulunuyor. Aynı parolanın birden fazla hesapta kullanılması hâlinde, parolanın ele geçirilmiş olabileceğinden şüphelenildiğinde diğer hesapların parolaları da değiştirilmeli.
KURUMLARIN SORUMLULUĞU GÜNCELLEME İLE BİTMİYOR
Doç. Dr. Berk Çaycı, kurumların dijital güvenliği tek seferlik bir işlem olarak görmemesi gerektiğini belirterek güvenlik politikalarının sürekli uygulanmasının önemine dikkat çekti. Düzenli yazılım güncellemelerinin yanı sıra güvenlik testlerinin yapılması, sistemlerin izlenmesi, olağan dışı faaliyetlerin incelenmesi ve olası olaylara müdahale mekanizmalarının hazır tutulması gerekiyor. Çaycı'ya göre kurumların sorumluluğu, teknik önlemler almakla sınırlı değil; güvenlik olaylarında kamuoyuna açık ve şeffaf bilgi verilmesini de kapsıyor.
SODİMER Başkanı Levent Eraslan ise PHP2Shell özelinde teknik ekiplere hayati uyarılarda bulundu:
"PHP2Shell özelinde konu yalnızca yazılımı güncellemekten ibaret değildir. Sunucuları kullanan kurumların PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 gibi düzeltilmiş sürümlere geçmesi ve çalışan servislerin bu güncellemeyi gerçekten yüklediğini doğrulaması gerekir. Eski sürümlerde ise uygun güvenlik yamaları veya desteklenen sürüme geçiş planlanmalıdır. Kurumlar vatandaşın verisini topluyorsa, o veriyi korumak için gerekli teknik altyapıyı kurmak ve sorumluluk almak zorundadır."
DİJİTAL OKURYAZARLIK SADECE TEKNOLOJİ KULLANMAK DEĞİL
Dijital güvenliğin önemli bir bölümü de kullanıcıların dijital ortamda bıraktıkları izleri ve paylaştıkları bilgilerin nasıl kullanılabileceğini anlamasından geçiyor.
Doç. Dr. Berk Çaycı, dijital okuryazarlığın yalnızca dijital araçları kullanabilmek veya internette bilgiye erişebilmek anlamına gelmediğini belirtti. Kullanıcıların hangi bilgileri paylaştıklarını, bu bilgilerin nasıl toplandığını ve işlendiğini, farklı kaynaklardaki verilerin nasıl birleştirilebildiğini anlamalarının önemine dikkat çekti.
Çaycı, "Dijital hizmetlerin gündelik hayatın her aşamasında kullanılması, dijital okuryazarlığın önemini ve kapsamını artırmaktadır. Dijital okuryazarlık konusunda yapılabilecek en büyük hata, dijital araçları kullanabilme ve internet ortamında bilgiye erişebilme becerisinin yeterli olduğunu düşünmektir.
Bireylerin dijital ayak izlerinin nasıl toplandığını, hangi amaçlarla işlendiğini, farklı veri kaynaklarıyla nasıl ilişkilendirildiğini ve bu süreçlerin kendi mahremiyetleri üzerindeki olası etkilerini kavrayabilmeleri de dijital okuryazarlığın temel işlevleri arasında yer almaktadır.
Bireyler dijital ortamda yalnızca veri tüketicisi değildir; aynı zamanda sürekli veri üreten kullanıcılardır. Kullanıcıların yalnızca hangi bilgileri paylaştıklarını değil, dijital platformların bu bilgilerden nasıl yeni anlamlar ve çıkarımlar üretebildiğini de bilmeleri önem taşımaktadır." ifadelerinde bulundu.
Eraslan, dijital güvenliğin yalnızca teknik önlemlerden ibaret olmadığını vurgulayarak şu değerlendirmede bulundu:
"Benim özellikle vurgulamak istediğim nokta şu: Dijital dünyada kişisel verilerimiz, kimliğimizin ve güvenliğimizin bir parçasıdır. Bu verileri korumak için yalnızca vatandaşın dikkatli olması yetmez, kurumların güçlü güvenlik altyapıları kurması, açıkları zamanında kapatması ve sorumluluklarını yerine getirmesi gerekir.
Yapay zekâ ve siber saldırı yöntemleri geliştikçe dijital okuryazarlığımızı da geliştirmeliyiz. Çünkü dijital güvenlik, yalnızca bilgisayarları korumak değil; insanı, mahremiyeti, ekonomik güvenliği ve toplumsal güven duygusunu korumaktır."

TAKVİM UYGULAMASINI İNDİRMEK İÇİN TIKLAYIN